附录
附录 A:本文档中使用的材料
示例中使用的 Dummy UserDetailsService,因为我们没有真实的用户来源。
public class DummyUserDetailsService implements UserDetailsService {

    @Override
    public UserDetails loadUserByUsername(String username)
            throws UsernameNotFoundException {
        return new User(username, "notUsed", true, true, true, true,
                AuthorityUtils.createAuthorityList("ROLE_USER"));
    }

}
附录 B:Kerberos 快速入门
在任何认证过程中,通常都会涉及三方。
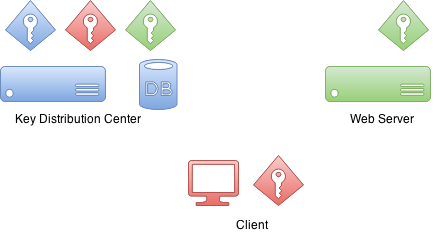
首先是 client(客户端),它有时是一台客户端计算机,但在大多数场景中,它是坐在计算机前试图访问资源的实际用户。然后是用户试图访问的 resource(资源)。在此示例中,它是一台 Web 服务器。
然后是 Key Distribution Center(密钥分发中心)或 KDC。在 Windows 环境中,它就是 Domain Controller(域控制器)。KDC 是真正将所有环节联系在一起的组件,因此也是你环境中最为关键的组件。正因如此,它也被视为单点故障。
最初,当 Kerberos 环境设置完成并将域用户主体创建到数据库中时,也会创建加密密钥。这些加密密钥基于共享机密(即用户密码),实际密码绝不会以明文形式保存。实际上,KDC 拥有自己的密钥,并为域用户持有其他密钥。
有趣的是,在认证过程中,resource(资源)和 KDC 之间没有通信。
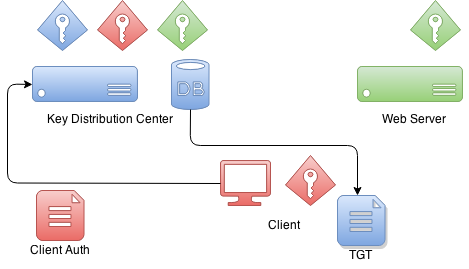
当客户端想要向 resource(资源)认证自己时,它首先需要与 KDC 通信。Client(客户端)将构造一个包含加密和非加密部分的特殊数据包。非加密部分包含例如用户信息,加密部分则包含属于协议的其他信息。Client(客户端)将使用自己的密钥加密数据包数据。
当 KDC 从客户端收到此认证数据包时,它会从非加密部分检查该 client(客户端)声称的身份,并基于该信息使用其数据库中已有的客户端解密密钥。如果解密成功,KDC 就知道这个 client(客户端)就是它声称的那个身份。
KDC 返回给客户端的是一个称为 Ticket Granting Ticket(票据授予票据)的票据,它由 KDC 自己的私钥签名。之后,当 client(客户端)将该票据发回时,它可以尝试解密它;如果该操作成功,它就知道这是它自己最初签名并授予 client(客户端)的票据。
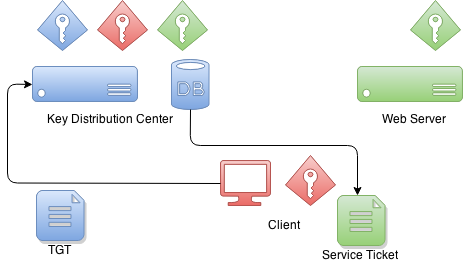
当客户端想要获取可用于向服务认证自己的票据时,TGT 会被发送到 KDC,然后 KDC 使用服务自己的密钥签署服务票据。这就是在 client(客户端)和 service(服务)之间建立信任的时刻。此服务票据包含只有 service(服务)本身才能解密的数据。
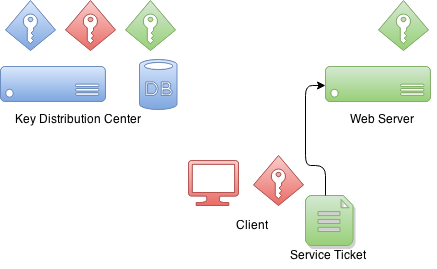
当 client(客户端)向服务认证时,它会将先前收到的服务票据发送给服务,服务随后会想:我对这个家伙一无所知,但他给了我一张认证票据。service(服务)接下来要做的就是尝试解密该票据;如果该操作成功,它就知道唯一知道我的凭据的另一方是 KDC,而因为我信任 KDC,所以我也可以相信这个客户端就是它声称的那个身份。
附录 C:设置 Kerberos 环境
在生产环境中设置 Kerberos 环境超出了本文档的范围,但本附录提供了一些帮助,让你能够开始搭建开发所需的组件。
设置 MIT Kerberos
第一步是设置一个新的 realm 和数据库。
# kdb5_util create -s -r EXAMPLE.ORG
Loading random data
Initializing database '/var/lib/krb5kdc/principal' for realm 'EXAMPLE.ORG',
master key name 'K/M@EXAMPLE.ORG'
You will be prompted for the database Master Password.
It is important that you NOT FORGET this password.
Enter KDC database master key:
Re-enter KDC database master key to verify:
kadmin 命令可用于管理 Kerberos 环境,但你目前还不能使用它,因为数据库中还没有管理员用户。
root@neo:/etc/krb5kdc# kadmin
Authenticating as principal root/admin@EXAMPLE.ORG with password.
kadmin: Client not found in Kerberos database while initializing
kadmin interface
让我们使用 kadmin.local 命令来创建一个。
root@neo:/etc/krb5kdc# kadmin.local
Authenticating as principal root/admin@EXAMPLE.ORG with password.

kadmin.local:  listprincs
K/M@EXAMPLE.ORG
kadmin/admin@EXAMPLE.ORG
kadmin/changepw@EXAMPLE.ORG
kadmin/cypher@EXAMPLE.ORG
krbtgt/EXAMPLE.ORG@EXAMPLE.ORG

kadmin.local:  addprinc root/admin@EXAMPLE.ORG
WARNING: no policy specified for root/admin@EXAMPLE.ORG; defaulting to
no policy
Enter password for principal "root/admin@EXAMPLE.ORG":
Re-enter password for principal "root/admin@EXAMPLE.ORG":
Principal "root/admin@EXAMPLE.ORG" created.
然后通过修改 kadm5.acl 文件来启用管理员,并重启 Kerberos 服务。
# cat /etc/krb5kdc/kadm5.acl
# This file Is the access control list for krb5 administration.
*/admin *
现在你可以使用之前创建的 root/admin 主体来使用 kadmin。让我们创建第一个用户 user1。
kadmin:  addprinc user1
WARNING: no policy specified for user1@EXAMPLE.ORG; defaulting to no
policy
Enter password for principal "user1@EXAMPLE.ORG":
Re-enter password for principal "user1@EXAMPLE.ORG":
Principal "user1@EXAMPLE.ORG" created.
让我们创建第二个用户 user2 并导出一个 keytab 文件。
kadmin:  addprinc user2
WARNING: no policy specified for user2@EXAMPLE.ORG; defaulting to no
policy
Enter password for principal "user2@EXAMPLE.ORG":
Re-enter password for principal "user2@EXAMPLE.ORG":
Principal "user2@EXAMPLE.ORG" created.

kadmin:  ktadd -k /tmp/user2.keytab user2@EXAMPLE.ORG
Entry for principal user2@EXAMPLE.ORG with kvno 2, encryption type aes256-cts-hmac-sha1-96 added to keytab WRFILE:/tmp/user2.keytab.
Entry for principal user2@EXAMPLE.ORG with kvno 2, encryption type arcfour-hmac added to keytab WRFILE:/tmp/user2.keytab.
Entry for principal user2@EXAMPLE.ORG with kvno 2, encryption type des3-cbc-sha1 added to keytab WRFILE:/tmp/user2.keytab.
Entry for principal user2@EXAMPLE.ORG with kvno 2, encryption type des-cbc-crc added to keytab WRFILE:/tmp/user2.keytab.
让我们为 tomcat 创建一个服务票据,并将凭据导出到名为 tomcat.keytab 的 keytab 文件中。
kadmin:  addprinc -randkey HTTP/neo.example.org@EXAMPLE.ORG
WARNING: no policy specified for HTTP/neo.example.org@EXAMPLE.ORG;
defaulting to no policy
Principal "HTTP/neo.example.org@EXAMPLE.ORG" created.

kadmin:  ktadd -k /tmp/tomcat.keytab HTTP/neo.example.org@EXAMPLE.ORG
Entry for principal HTTP/neo.example.org@EXAMPLE.ORG with kvno 2, encryption type aes256-cts-hmac-sha1-96 added to keytab WRFILE:/tmp/tomcat2.keytab.
Entry for principal HTTP/neo.example.org@EXAMPLE.ORG with kvno 2, encryption type arcfour-hmac added to keytab WRFILE:/tmp/tomcat2.keytab.
Entry for principal HTTP/neo.example.org@EXAMPLE.ORG with kvno 2, encryption type des3-cbc-sha1 added to keytab WRFILE:/tmp/tomcat2.keytab.
Entry for principal HTTP/neo.example.org@EXAMPLE.ORG with kvno 2, encryption type des-cbc-crc added to keytab WRFILE:/tmp/tomcat2.keytab.
设置 Windows 域控制器
这是在 Windows Server 2012 R2 上测试的
互联网上有很多关于如何设置 Windows AD 的好文章和视频,但这两篇相当有用:Rackspace 和 Microsoft Technet。
- 完成了常规的域控制器和 Active Directory 设置。
- 使用了 dns 域
example.org和 Windows 域EXAMPLE。 - 我创建了各种域用户,如
user1、user2、user3、tomcat,并将密码设置为Password#。
我最终还将我所有虚拟机的 IP 添加到了 AD 的 DNS 服务器中,以免引起任何麻烦。
Name: WIN-EKBO0EQ7TS7.example.org
Address: 172.16.101.135

Name: win8vm.example.org
Address: 172.16.101.136

Name: neo.example.org
Address: 172.16.101.1
服务主体名称(SPN)需要使用 HTTP 和运行 tomcat servlet 容器的服务器名称 neo.example.org 进行设置。它与 tomcat 域用户一起使用,其 keytab 随后被用作服务凭据。
PS C:\> setspn -A HTTP/neo.example.org tomcat
我导出了 keytab 文件,并将其复制到运行 tomcat 的 Linux 服务器上。
PS C:\> ktpass /out c:\tomcat.keytab /mapuser tomcat@EXAMPLE.ORG /princ HTTP/neo.example.org@EXAMPLE.ORG /pass Password# /ptype KRB5_NT_PRINCIPAL /crypto All
 Targeting domain controller: WIN-EKBO0EQ7TS7.example.org
 Using legacy password setting method
 Successfully mapped HTTP/neo.example.org to tomcat.
附录 D:故障排除
本附录提供有关错误和问题故障排除的通用信息。
如果你认为环境和配置已正确设置,请务必再次检查,并请其他人检查可能存在的明显错误或拼写错误。Kerberos 设置通常非常脆弱,而且定位问题所在并不总是那么容易。
GSSException: Failure unspecified at GSS-API level (Mechanism level:
Invalid argument (400) - Cannot find key of appropriate type to
decrypt AP REP - RC4 with HMAC)
如果你看到上述指示缺少密钥类型的错误,这会在两种不同的使用场景中发生。首先,你的 JVM 可能不支持相应的加密类型,或者它在你的 krb5.conf 文件中被禁用了。
default_tkt_enctypes = rc4-hmac
default_tgs_enctypes = rc4-hmac
第二种情况不那么明显且难以追踪,因为它会导致相同的错误。如果你根本没有所需的加密密钥,也会抛出这个特定的 GSSException,这可能是由 Kerberos 服务器中的配置错误或主体中的拼写错误导致的。
使用错误的 Kerberos 配置
在大多数系统中,所有命令和库都会从默认位置或特殊位置(如 JDK)搜索 Kerberos 配置。这很容易混淆,尤其是在从 Unix 系统(可能已有适用于 MIT Kerberos 的默认设置)面向 Windows 域工作时。
这是一个具体示例,展示了 ldapsearch 尝试使用 Kerberos 认证查询 Windows AD 时会发生什么。
$ ldapsearch -H ldap://WIN-EKBO0EQ7TS7.example.org -b "dc=example,dc=org"
SASL/GSSAPI authentication started
ldap_sasl_interactive_bind_s: Local error (-2)
  additional info: SASL(-1): generic failure: GSSAPI Error:
  Unspecified GSS failure.  Minor code may provide more information
  (No Kerberos credentials available)
嗯,这看起来不太好,这清楚地表明我没有有效的 Kerberos 票据,如下所示。
$ klist
klist: Credentials cache file '/tmp/krb5cc_1000' not found
我们已经有了从 Windows AD 导出的 keytab 文件,用于在 Linux 上运行的 tomcat。让我们尝试使用它来向 Windows AD 认证。
你可以有一个专用的配置文件,它通常可以通过系统属性与原生 Linux 命令和 JVM 一起使用。
$ cat krb5.ini
[libdefaults]
default_realm = EXAMPLE.ORG
default_keytab_name = /tmp/tomcat.keytab
forwardable=true

[realms]
EXAMPLE.ORG = {
  kdc = WIN-EKBO0EQ7TS7.example.org:88
}

[domain_realm]
example.org=EXAMPLE.ORG
.example.org=EXAMPLE.ORG
让我们使用该配置和 keytab 获取初始凭据。
$ env KRB5_CONFIG=/path/to/krb5.ini kinit -kt tomcat.keytab HTTP/neo.example.org@EXAMPLE.ORG

$ klist
Ticket cache: FILE:/tmp/krb5cc_1000
Default principal: HTTP/neo.example.org@EXAMPLE.ORG

Valid starting     Expires            Service principal
26/03/15 09:04:37  26/03/15 19:04:37  krbtgt/EXAMPLE.ORG@EXAMPLE.ORG
  renew until 27/03/15 09:04:37
让我们看看现在尝试对 Windows AD 进行简单查询时会发生什么。
$ ldapsearch -H ldap://WIN-EKBO0EQ7TS7.example.org -b "dc=example,dc=org"
SASL/GSSAPI authentication started
ldap_sasl_interactive_bind_s: Local error (-2)
  additional info: SASL(-1): generic failure: GSSAPI Error:
  Unspecified GSS failure.  Minor code may provide more information
  (KDC returned error string: PROCESS_TGS)
这可能仅仅是因为 ldapsearch 感到困惑并使用了错误的配置。你可以像我们对 kinit 所做的那样,通过 KRB5_CONFIG 环境变量告诉 ldapsearch 使用不同的配置。你还可以使用 KRB5_TRACE=/dev/stderr 来获取原生库正在做什么的更详细输出。
$ env KRB5_CONFIG=/path/to/krb5.ini ldapsearch -H ldap://WIN-EKBO0EQ7TS7.example.org -b "dc=example,dc=org"

$ klist
Ticket cache: FILE:/tmp/krb5cc_1000
Default principal: HTTP/neo.example.org@EXAMPLE.ORG

Valid starting     Expires            Service principal
26/03/15 09:11:03  26/03/15 19:11:03  krbtgt/EXAMPLE.ORG@EXAMPLE.ORG
  renew until 27/03/15 09:11:03
  26/03/15 09:11:44  26/03/15 19:11:03
  ldap/win-ekbo0eq7ts7.example.org@EXAMPLE.ORG
    renew until 27/03/15 09:11:03
通过查看 Kerberos 票据,你可以在上面看到查询成功时发生的情况。现在你可以尝试更多的查询命令,例如如果你在使用 KerberosLdapContextSource。
$ ldapsearch -H ldap://WIN-EKBO0EQ7TS7.example.org \
-b "dc=example,dc=org" \
"(| (userPrincipalName=user2@EXAMPLE.ORG)
(sAMAccountName=user2@EXAMPLE.ORG))" \
dn

...
# test user, example.org
dn: CN=test user,DC=example,DC=org
附录 E:配置浏览器以进行 Spnego 协商
Firefox
完成以下步骤,以确保你的 Firefox 浏览器已启用 Spnego 认证。
- 打开 Firefox。
- 在地址栏中,输入 about:config。
- 在过滤器/搜索中,输入 negotiate。
- 参数 network.negotiate-auth.trusted-uris 可能被设置为默认值 https://,这对你来说不起作用。一般来说,如果需要 Kerberos 委派,必须将此参数替换为服务器地址。
- 建议对所有通信使用
https。
Chrome
使用 Google Chrome 时,你通常需要设置命令行参数,以将 Chrome 将与之协商的服务器列入白名单。
- 在 Windows 机器(客户端)上:Chrome 与 Internet Explorer 共享配置,因此如果所有更改都已应用于 IE(如 E.3 中所述),则无需通过命令行参数传递任何内容。
- 在 Linux/Mac OS 机器(客户端)上:命令行参数
--auth-negotiate-delegate-whitelist仅在需要 Kerberos 委派时才应使用(否则不要设置此参数)。 - 建议对所有通信使用
https。
--auth-server-whitelist="*.example.com"
--auth-negotiate-delegate-whitelist="*.example.com"
你可以通过在 Chrome 的地址栏中输入 chrome://policy/ 来查看哪些策略已启用。
在 Linux 上,Chrome 还会从 /etc/opt/chrome/policies/managed 目录读取策略文件。
{
  "AuthServerWhitelist" : "*.example.org",
  "AuthNegotiateDelegateWhitelist" : "*.example.org",
  "DisableAuthNegotiateCnameLookup" : true,
  "EnableAuthNegotiatePort" : true
}
Internet Explorer
完成以下步骤,以确保你的 Internet Explorer 浏览器已启用 Spnego 认证。
- 打开 Internet Explorer。
- 单击 工具 > Internet 选项 > 安全 选项卡。
- 在 本地 Intranet 部分,确保你的服务器受信任,例如将其添加到列表中。